

PHP2Shell: Kritische PHP-Sicherheitslücken erkennen, patchen und WordPress sicher betreiben CVE-2026-109618 und CVE-2026-109619 | Stand: 22. Oktober 2026
PHP2Shell bezeichnet zwei kritische Sicherheitslücken in der PHP-Laufzeit: CVE-2026-109618 und CVE-2026-109619. Sie können unter geeigneten Bedingungen die Ausführung fremden Codes über Webanfragen ermöglichen. Für Unternehmen betrifft das eine zentrale Betriebsschicht ihrer Websites, Shops und Portale. Ein aktuelles WordPress-Backend allein beantwortet deshalb noch nicht, ob die darunterliegende Infrastruktur geschützt ist.
Die entscheidende Nachricht für Ihren Betrieb: Sicherheitsupdates sind verfügbar. Prüfen Sie jetzt, welche PHP-Laufzeit Ihre Anwendungen tatsächlich verwenden, veranlassen Sie den passenden Patch und kontrollieren Sie anschließend den laufenden Zustand. Parallel gehört geklärt, ob es während der bisherigen Erreichbarkeit Hinweise auf einen Angriff gab. Dieser Beitrag führt Geschäftsverantwortliche, Marketingteams und technische Dienstleister durch diese Entscheidungen.
Das Wichtigste für Ihre erste Entscheidung: Das PHP-Projekt nennt PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12 als erste korrigierte Releases der jeweiligen unterstützten Zweige. Maßgeblich ist entweder ein solches Release oder ein ausdrücklich bestätigtes, korrigiertes Paket Ihres Distributors. Fordern Sie einen Nachweis für die produktiv verwendete Laufzeit an. Die offizielle PHP-Sicherheitsmeldung bildet dafür die zentrale Referenz.
Für die weitere Einordnung können Sie direkt zur Versionsprüfung, zum Sofortplan, zur Prüfung auf Angriffsspuren oder zu den Anforderungen an Hosting und Wartung springen. Die folgenden Betriebsempfehlungen sind eine redaktionelle Ableitung für typische Unternehmensumgebungen. Sie ersetzen keine Bestandsaufnahme Ihrer konkreten Systeme und behaupten keinen bereits eingetretenen Vorfall.
Warum PHP2Shell für Unternehmen dringlich ist Die Schwachstelle liegt unterhalb Ihrer Website-Funktionen
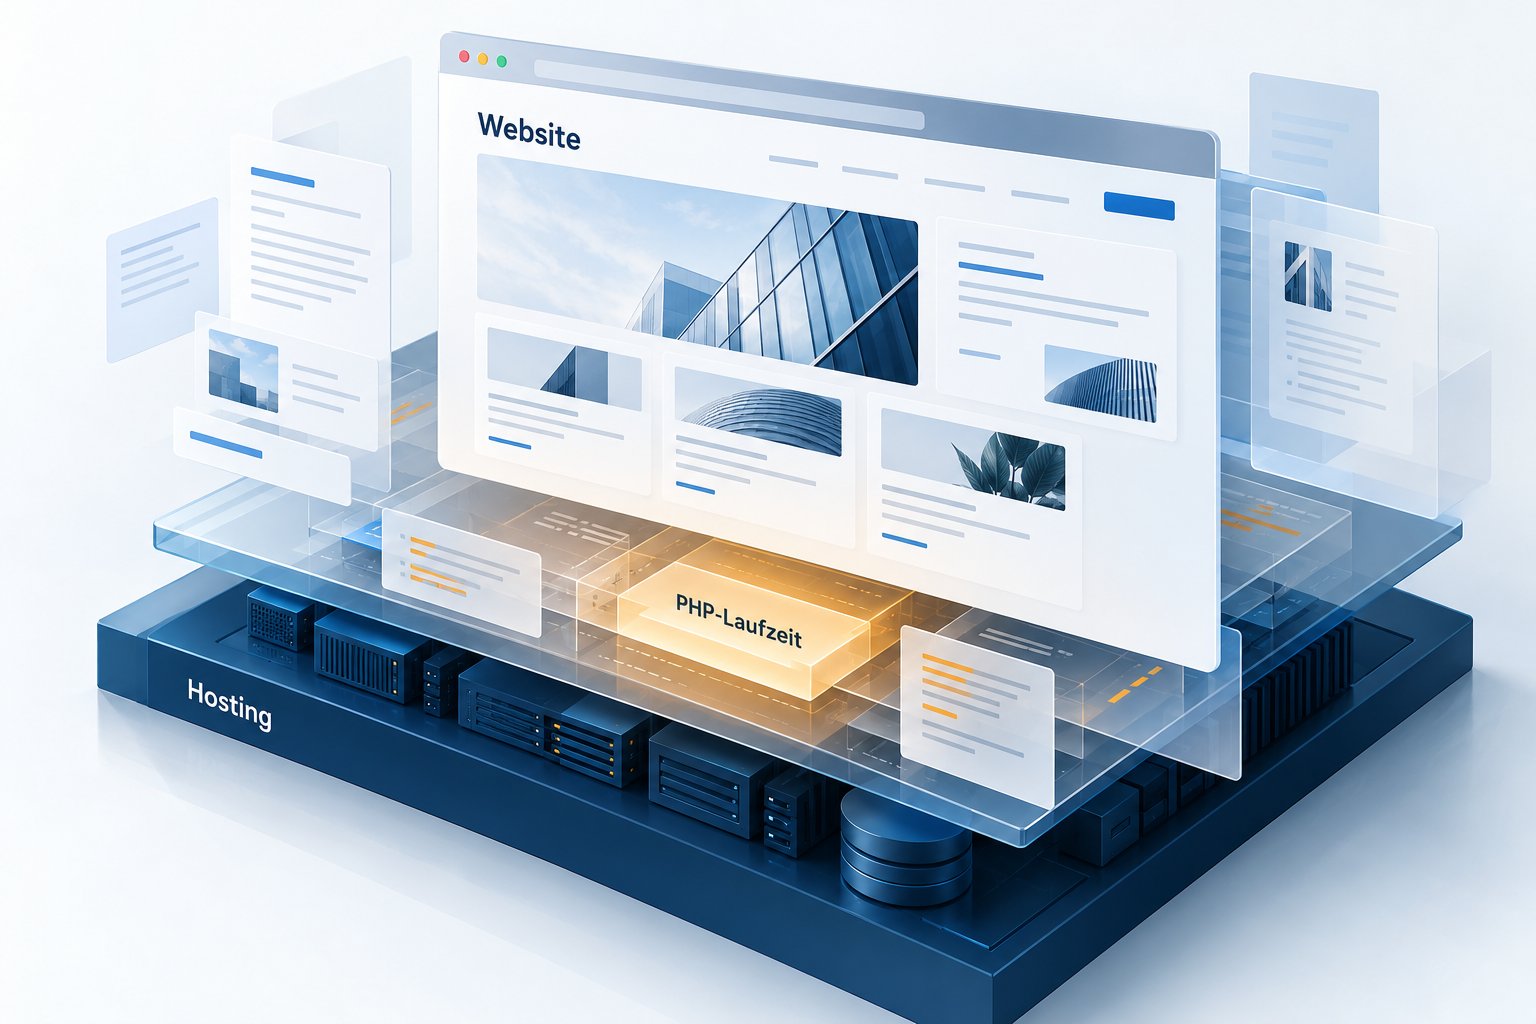
PHP verarbeitet serverseitig Anfragen, bevor Besucher die fertige Seite erhalten. Diese Laufzeit wird von unterschiedlichen Anwendungen genutzt. Deshalb ist die Frage nach dem eingesetzten Content-Management-System nur ein Teil der Bestandsaufnahme. Auch eine individuell entwickelte Anwendung, ein älteres Kundenportal oder eine vergessene Testumgebung kann PHP verwenden. Entscheidend sind die installierte Laufzeit, ihre Einbindung in den Webserver und die tatsächlich erreichbaren Anfragewege.
Die PHP Foundation beschreibt die vorgezogene Veröffentlichung der Sicherheitsupdates am 21. Oktober 2026. Beide Schwachstellen werden mit CVSS 9,2 bewertet. Dieser Schweregrad beschreibt die technische Gefährdung; er beweist weder, dass Ihre Website bereits angegriffen wurde, noch dass jede Installation auf identische Weise ausnutzbar ist. Für Ihre Entscheidung zählt, wie schnell Sie eine belastbare Prüfung und Abhilfe organisieren können.
Geschäftliche Priorität entsteht aus Erreichbarkeit, Berechtigungen und Abhängigkeiten. Ein öffentliches Portal mit Zugriff auf Kundendaten verdient besondere Aufmerksamkeit. Ein interner Dienst kann ebenfalls relevant sein, wenn andere Systeme ihn erreichen. Bewerten Sie außerdem, welche Zugangsdaten, Schnittstellen und Dateien der jeweilige Prozess nutzen darf. Der mögliche Schaden richtet sich nach diesen Zugriffsrechten und der weiteren Architektur.
Für die Geschäftsführung ist eine präzise Statusmeldung hilfreicher als eine allgemeine Entwarnung: Welche Dienste wurden geprüft? Welche laufen bereits mit korrigiertem PHP? Welche benötigen eine Übergangsmaßnahme? Wer verantwortet den nächsten Schritt? Wenn diese Angaben fehlen, bleibt das Risiko organisatorisch offen, selbst wenn einzelne Administratoren bereits Updates installiert haben. Eine gemeinsame Maßnahmenliste verhindert, dass Hoster, Agentur und interne IT jeweils von einer Zuständigkeit der anderen ausgehen.
Was hinter den beiden PHP-Sicherheitslücken steckt Technische Unterschiede mit konkreten Folgen für die Absicherung
CVE-2026-109618: Fehler bei Speicherknappheit Unterbrochene Initialisierung
Beim ersten Fehler kann eine Speicherzuweisung scheitern, während PHP interne Anfragedaten noch aufbaut. Ein vorzeitiger Abbruch hinterlässt unter bestimmten Bedingungen unvollständig initialisierte Zustände. Die spätere Aufräumroutine kann diese wie gültige Daten behandeln. Das PHP-Advisory zu CVE-2026-109618 beschreibt daraus entstehende Möglichkeiten zur Codeausführung.
Für Apache mit mod_php ist ein Angriff vor Beginn des Anwendungscodes demonstriert. Bei PHP-FPM unterscheidet sich die Behandlung eines fehlgeschlagenen Anfragestarts; das Advisory bewertet FPM dennoch als potenziell verwundbar. Daraus folgt keine pauschale Entwarnung für alternative Betriebsarten. Die konkrete Ausnutzbarkeit und das notwendige Update sind getrennt zu betrachten.
CVE-2026-109619: Veralteter Zustand im Worker Anfragen teilen einen langlebigen Prozess
Der zweite Fehler betrifft interne Zustände, die über das Ende einer Anfrage hinaus erhalten bleiben können, obwohl der zugehörige Speicher bereits freigegeben wurde. Bearbeitet derselbe Worker später eine weitere Anfrage, kann PHP auf diesen überholten Zustand zugreifen. Das ist eine Form von Use-after-free. Details dokumentiert das PHP-Advisory zu CVE-2026-109619.
Ob ein konkreter Angriffspfad funktioniert, hängt unter anderem von den beteiligten internen Operationen und der Konfiguration ab. Ein bloßer Worker-Neustart beseitigt die fehlerhafte Implementierung nicht. Er kann vorhandenen Prozesszustand beenden, verhindert aber nicht dessen erneute Entstehung in einer ungepatchten Laufzeit. Verwechseln Sie einen Betriebsneustart deshalb nicht mit einer dauerhaften Korrektur.
Die betriebliche Konsequenz: Schutzmaßnahmen müssen vor dem verwundbaren Verarbeitungspfad greifen oder die Laufzeit korrigieren. Eine Zugangskontrolle innerhalb der Anwendung kann zu spät kommen. Ebenso wenig lässt sich aus einem funktionierenden Login, einer unauffälligen Startseite oder einem grünen Plugin-Scanner der Patchstatus von PHP ableiten. Prüfen Sie die jeweils zuständige technische Ebene.
Welche PHP-Versionen müssen Sie prüfen? Erste korrigierte Releases und der Sonderfall von Hersteller-Backports
Für die unterstützten PHP-Zweige ist die Zuordnung eindeutig: Die folgenden Releases enthalten die Korrekturen. Verwenden Sie bei einer späteren Umsetzung das dann aktuelle, geeignete Sicherheitsrelease Ihres Zweigs. Die Angaben sind der Stand vom 22. Oktober 2026 und keine Empfehlung, dauerhaft auf exakt dieser Patchversion stehen zu bleiben.
- PHP 8.2: Prüfen Sie Installationen bis einschließlich 8.2.34; erstes korrigiertes Release ist 8.2.35.
- PHP 8.3: Prüfen Sie Installationen bis einschließlich 8.3.35; erstes korrigiertes Release ist 8.3.36.
- PHP 8.4: Prüfen Sie Installationen bis einschließlich 8.4.26; erstes korrigiertes Release ist 8.4.27.
- PHP 8.5: Prüfen Sie Installationen bis einschließlich 8.5.11; erstes korrigiertes Release ist 8.5.12.
Die Zuordnung lässt sich auch im AWS-Sicherheitsbulletin zu den PHP-Laufzeiten nachvollziehen. Bei distributionsseitig gepflegten Paketen müssen Sie zusätzlich die Paketrevision und das zugehörige Sicherheitsadvisory berücksichtigen.
Eine ältere sichtbare Versionsnummer kann einen Hersteller-Backport enthalten. Manche Distributoren übernehmen Sicherheitskorrekturen, ohne die ursprüngliche PHP-Basisversion entsprechend zu ändern. Lassen Sie sich dann ausdrücklich bestätigen, welche Paketrevision beide CVEs behebt. Die Aussage, ein System sei innerhalb eines Wartungsvertrags aktuell, ersetzt diesen konkreten Nachweis nicht. Umgekehrt sollten Sie ein bestätigtes Herstellerpaket nicht allein wegen einer verkürzten Versionsanzeige als ungepatcht einstufen.
PHP 8.1 und ältere Zweige erhalten keine regulären Sicherheitsreleases mehr vom PHP-Projekt. Die offizielle Meldung verweist allerdings auf minimale Quellcode-Backports für 7.4, 8.0 und 8.1 sowie auf mögliche Angebote von Distributoren und LTS-Anbietern. Daraus folgt keine automatische Absicherung alter Installationen. Klären Sie mit Ihrem Anbieter, ob ein korrigiertes, für Ihre Umgebung geeignetes Paket tatsächlich existiert und eingespielt wurde.
Für Ihren Betrieb ist ein veralteter Zweig deshalb eine eigene Modernisierungsaufgabe. Prüfen Sie, welche Plugins, Erweiterungen oder Eigenentwicklungen einen Wechsel verhindern. Ordnen Sie jedem Hindernis eine verantwortliche Person und einen Termin zu. Wenn eine geschäftskritische Anwendung nur mit einer nicht mehr regulär gepflegten Laufzeit funktioniert, gehört diese Abhängigkeit in die Betriebsplanung und darf nicht lediglich als technische Randnotiz bestehen bleiben.
Warum ein WordPress-Update allein nicht ausreicht Anwendung und PHP-Laufzeit haben unterschiedliche Updatewege
WordPress-Core, Plugins und Themes sind eine andere Wartungsebene als PHP. Wenn Sie im Backend Aktualisierungen installieren, wechseln Sie damit üblicherweise nicht das PHP-Paket des Webservers. Auch ein aktueller Sicherheitsstand aller sichtbaren Erweiterungen kann deshalb mit einer ungepatchten Laufzeit zusammentreffen. Fragen Sie Ihren Hostinganbieter gezielt nach PHP2Shell und beiden CVE-Kennungen, statt nur nach dem allgemeinen Sicherheitszustand Ihrer Website.
Die offizielle WordPress-Dokumentation zur Absicherung betrachtet Sicherheit als Zusammenspiel mehrerer Maßnahmen. Für Ihren Wartungsvertrag folgt daraus eine praktische Frage: Wer pflegt welche Schicht? Wenn der Hoster PHP aktualisiert, die Agentur aber die Anwendung betreut, muss der anschließende Funktionstest verbindlich zwischen beiden abgestimmt werden. Sonst wird das Paket erfolgreich ausgetauscht, während ein wichtiges Formular unbemerkt ausfällt.
PHP2Shell und wp2shell sind unterschiedliche Themen. Unser Beitrag zu wp2shell und CVE-2026-63030 behandelt einen separaten WordPress-Sicherheitsfall. Verwenden Sie für Tickets und Freigaben die vollständigen CVE-Kennungen. Ein erledigtes Ticket zu einer ähnlich benannten Schwachstelle ist kein Nachweis, dass CVE-2026-109618 und CVE-2026-109619 ebenfalls behoben wurden.
Auch ein WordPress-Wartungsmodus ist keine verlässliche Abschottung der PHP-Laufzeit. Wird die Wartungsseite durch WordPress oder ein Plugin erzeugt, muss die Anfrage dafür weiterhin PHP erreichen. Falls Sie den Zugriff vorübergehend unterbinden müssen, gehört die Maßnahme an eine vorgelagerte Stelle, etwa den Webserver, Reverse Proxy oder die Netzgrenze. Prüfen Sie dabei alternative Hostnamen und den direkten Ursprungsserver, damit die Sperre tatsächlich alle vorgesehenen Zugangswege umfasst.
Ein belastbares Inventar beginnt bei den erreichbaren Anwendungen Nicht nur die Hauptdomain zählt
Erstellen Sie zunächst eine gemeinsame Liste aller PHP-basierten Dienste. Beginnen Sie bei den Anwendungen, für die Ihr Unternehmen verantwortlich ist, und gleichen Sie diese mit Hostingverträgen, DNS-Einträgen, Serververwaltung und Deployment-Konfiguration ab. Diese Perspektiven ergänzen sich: Ein Projektverzeichnis zeigt geplante Systeme, während eine Serverübersicht häufig alte Installationen sichtbar macht. Kennzeichnen Sie unbekannte Zuordnungen ausdrücklich, statt sie vorschnell als unkritisch abzulegen.
Pro Eintrag sollten Domain, Umgebung, fachlicher Zweck, technische Verantwortung, Hostinginstanz, PHP-Betriebsart, verwendetes Paket und Prüfzeitpunkt erfasst werden. Ergänzen Sie einen Link oder eine Referenz zum Patchnachweis. Für sensible Anwendungen ist außerdem relevant, welche Daten und externen Dienste erreichbar sind. Eine solche Übersicht lässt sich zunächst in einer einfachen Tabelle führen, sofern alle Beteiligten denselben aktuellen Stand verwenden.
Vergleichen Sie die Laufzeit des Webdienstes mit der Kommandozeilenumgebung. Ein Versionsaufruf auf der Shell kann eine andere PHP-Installation anzeigen als der Pool, der Ihre Website ausliefert. Dasselbe gilt für parallel installierte Versionen, unterschiedliche Container und abweichende Einstellungen einzelner Domains. Lassen Sie die Zuordnung durch Hostingverwaltung, Prozesskonfiguration oder einen kontrollierten internen Prüfschritt bestätigen. Öffentlich erreichbare Diagnoseausgaben sollten dafür nicht dauerhaft bereitstehen.
Staging-Systeme verdienen besondere Aufmerksamkeit, wenn sie aus Produktionsdaten aufgebaut wurden oder dieselben Geheimnisse verwenden. Eine selten besuchte Testdomain kann geschäftlich kritischer sein als eine stark frequentierte Informationsseite. Berücksichtigen Sie außerdem Hintergrunddienste, geplante Aufgaben und Images, aus denen später neue Instanzen entstehen. Die aktuelle Flotte und die Vorlagen für zukünftige Deployments müssen zusammenpassen, damit ein späterer Neustart keine alte Laufzeit zurückbringt.
Eine nützliche Abschlussregel: Jeder Inventareintrag endet mit einem nachvollziehbaren Zustand: korrigiert und geprüft, wirksam vom Zugriff getrennt, nach Herstellerbeleg nicht betroffen oder als offene Ausnahme mit Verantwortlichem und Termin. Ein leeres Feld bedeutet ungeklärten Status. Diese Regel erleichtert auch der Geschäftsführung die Bewertung, ohne dass sie einzelne Paketnamen interpretieren muss.
Ihr Sofortplan für PHP2Shell Sechs Entscheidungen, die parallel organisiert werden können
Die folgende Reihenfolge ist ein vorgeschlagenes Vorgehen für Unternehmen. Sie ist kein vom Hersteller zugesagter Zeitplan. Bei bestätigten Angriffsspuren müssen Abschottung und Beweissicherung situationsgerecht vorgezogen werden. Für die meisten Teams hilft eine Person, die den Gesamtstatus zusammenführt und Entscheidungen zwischen Betrieb, Anwendung und Fachbereich verbindlich festhält.
- Verantwortung festlegen: Benennen Sie eine technische Koordination und einen geschäftlichen Ansprechpartner. Legen Sie fest, wer Änderungen freigeben darf, wer den Hoster erreicht und wer bei Ausfällen informiert wird. Dokumentieren Sie einen nächsten Meldetermin. So bleibt die Reaktion handlungsfähig, auch wenn einzelne Zuständige kurzfristig nicht verfügbar sind.
- Exponierte Systeme priorisieren: Prüfen Sie zuerst öffentlich erreichbare Anwendungen ohne bestätigten Patchnachweis. Berücksichtigen Sie zusätzlich Datenzugriff, Prozessrechte und geschäftliche Bedeutung. Halten Sie unklare Systeme sichtbar offen. Eine Website ohne Bestellfunktion kann dennoch wertvolle Zugangsdaten oder vertrauliche Dokumente auf demselben System erreichen.
- Belege und Wiederherstellung vorbereiten: Sichern Sie vorhandene Logs und dokumentieren Sie den Ausgangszustand, soweit das ohne gefährliche Verzögerung möglich ist. Prüfen Sie, ob eine nutzbare Wiederherstellung vorhanden ist. Bei konkretem Verdacht stimmen Sie Änderungen mit der Vorfallbearbeitung ab, damit wichtige Spuren nicht unbeabsichtigt verloren gehen.
Bei begrenzten Ressourcen: Halten Sie den operativen Status knapp und überprüfbar. Für jede Anwendung genügen zunächst ein verantwortlicher Kontakt, der bestätigte Laufzeitstand, die aktuelle Erreichbarkeit und die nächste Maßnahme. Eine aufwendige Präsentation darf weder die Sicherheitskorrektur verzögern noch fehlende technische Nachweise verdecken.
- Korrigierte Laufzeit ausrollen: Verwenden Sie das passende Release oder ein bestätigtes Herstellerpaket. Planen Sie die notwendigen Prozesswechsel ein. Aktualisieren Sie bei containerisierten Anwendungen auch Images und Deployment-Definitionen. Dokumentieren Sie getrennt, was vorbereitet, installiert und tatsächlich produktiv gestartet wurde; diese Zustände sind nicht automatisch identisch.
- Geschäftsfunktionen und Sicherheit prüfen: Kontrollieren Sie nach dem Wechsel die aktive Laufzeit und die wichtigsten Nutzerwege. Dazu gehören je nach Anwendung Anmeldung, Kontaktformular, Suche, Bestellung, Upload und angebundene Schnittstellen. Ergänzen Sie eine Prüfung auf Auffälligkeiten im relevanten Zeitraum. Ein erfolgreicher Seitenaufruf bestätigt lediglich einen kleinen Teil des Gesamtzustands.
- Abschluss oder Ausnahme dokumentieren: Schließen Sie einen Eintrag erst, wenn der technische Nachweis und die fachliche Prüfung vorliegen. Für ungeklärte Fälle halten Sie Einschränkungen, Verantwortliche und nächste Schritte fest. Vereinbaren Sie eine erneute Kontrolle, wenn ein Hoster zunächst nur einen Übergangsschutz oder ein noch ausstehendes Paket ankündigt.
Informieren Sie betroffene Fachbereiche über konkrete Auswirkungen. Ein deaktivierter Upload, ein eingeschränkter Zugang oder eine kurze Wartungsphase kann sinnvoll sein, muss aber für Vertrieb und Kundenservice verständlich bleiben. So vermeiden Sie parallele Fehlersuche und erhalten Rückmeldungen, falls eine Maßnahme unerwartet einen wichtigen Arbeitsablauf blockiert.
Patchen heißt: den laufenden Betrieb nachweisbar korrigieren Installation, Prozesswechsel und Funktionstest gehören zusammen
Die Meldung eines Paketmanagers belegt zunächst, dass Software auf dem System verändert wurde. Ob jede laufende Instanz die korrigierte Version verwendet, ist damit noch nicht beantwortet. Lassen Sie die für Ihre Betriebsart vorgesehenen Neustarts oder Prozesswechsel durchführen und anschließend prüfen. In mehreren Pools, Knoten oder Containern muss der Nachweis den vollständigen produktiven Umfang abdecken.
Vermeiden Sie während der Notfallkorrektur unnötige zusätzliche Änderungen. Ein Wechsel auf das korrigierte Patchrelease des bereits eingesetzten unterstützten Zweigs kann die Prüfung überschaubarer halten als ein gleichzeitiger großer Versionswechsel. Bei veralteten Zweigen kann eine Migration trotzdem erforderlich sein. Dann benötigen Sie einen ausdrücklichen Plan für Kompatibilität, Extensions, Konfiguration und den Umgang mit nicht mehr unterstützten Anwendungsteilen.
Definieren Sie Funktionstests anhand Ihrer geschäftlichen Abläufe. Bei einem B2B-Portal kann die Anmeldung funktionieren, während der Dokumentenexport scheitert. In einem Shop kann die Produktseite erreichbar bleiben, obwohl Zahlungsrückmeldungen nicht mehr verarbeitet werden. Testen Sie deshalb mindestens einen vollständigen, kontrollierten Ablauf pro kritischem Prozess und prüfen Sie die nachgelagerten Ergebnisse, beispielsweise den Eingang im CRM oder die korrekte Statusänderung einer Testbestellung.
Ein Rückfallplan darf die Sicherheitsentscheidung nicht unbemerkt aufheben. Wenn eine Funktion nach dem Update ausfällt, ist das Zurückschalten auf verwundbares PHP keine neutrale technische Korrektur. Prüfen Sie zunächst die konkrete Inkompatibilität, eine begrenzte Funktionsabschaltung oder einen kontrollierten Ersatzbetrieb. Falls vorübergehend nur eine ungepatchte Umgebung verfügbar ist, müssen Erreichbarkeit und Restrisiko ausdrücklich entschieden werden.
Ihr Abnahmenachweis sollte vier Fragen beantworten: Welches korrigierte Paket läuft wo? Wann wurden die betroffenen Prozesse ersetzt? Welche Geschäftsfunktionen wurden erfolgreich getestet? Welche Sicherheitsprüfung oder offene Ausnahme bleibt bestehen? Mit diesen Angaben wird aus einer kurzen Erledigt-Meldung eine belastbare Grundlage für den weiteren Betrieb.
Was WAF, Zugriffssperren und Konfigurationsänderungen leisten Übergangsschutz braucht eine klar benannte Grenze
Wenn ein Update kurzfristig blockiert ist, können vorgelagerte Schutzmaßnahmen die Angriffsfläche reduzieren. Eine WAF oder ein Reverse Proxy kann bestimmte Anfragen abweisen, bevor sie die PHP-Laufzeit erreichen. Die Wirkung hängt jedoch von den tatsächlich aktiven Regeln, deren Position und der vollständigen Abdeckung aller Zugangswege ab. Ein gekauftes Sicherheitsprodukt oder ein aktiviertes Standardprofil ist noch kein Nachweis für die konkrete Schutzwirkung.
Google Cloud beschreibt WAF-Maßnahmen als zusätzliche Schutzebene während der Aktualisierung. Für Ihre Umgebung sollten Sie dokumentieren, welche Regeln greifen und welche legitimen Funktionen betroffen sein können. Besonders Formulare, Medienuploads und größere Schnittstellenanfragen benötigen einen kontrollierten Funktionstest. Verfolgen Sie abgewiesene Anfragen, damit eine Einschränkung nicht unbemerkt Umsatz oder Kundenkommunikation verhindert.
Konfigurationsänderungen sind kein pauschaler Ersatz für den Patch. Die PHP-Advisories nennen Übergangsmaßnahmen für bestimmte Angriffspfade. Dazu gehört unter Voraussetzungen auch eine Änderung der Speicherbegrenzung. Solche Eingriffe beeinflussen den Ressourcenverbrauch und müssen fachkundig auf die konkrete Umgebung abgestimmt werden. Übernehmen Sie keine einzelne Einstellung als allgemeines Rezept und erklären Sie die Installation danach nicht automatisch für sicher.
Wenn Sie eine Anwendung zeitweise abschotten, testen Sie die Sperre aus einer passenden externen Perspektive. Prüfen Sie den Hauptnamen, alternative Domains, ungeschützte Pfade und gegebenenfalls den direkt erreichbaren Ursprung. Entscheidend ist, ob der verwundbare Dienst die unerwünschten Anfragen noch verarbeitet. Eine vorgeschaltete Ersatzseite kann geschäftlich hilfreich sein, solange sie unabhängig von der betroffenen PHP-Umgebung ausgeliefert wird.
Jede Übergangsmaßnahme braucht ein Ende: Wer verfolgt die Paketverfügbarkeit? Wann wird erneut geprüft? Welche Einschränkung wird nach erfolgreichem Patchen zurückgenommen? Ohne diese Angaben wird aus einem kurzfristigen Kompromiss leicht ein dauerhafter Betriebszustand. Halten Sie die endgültige Korrektur als offene Aufgabe sichtbar, auch wenn ein Filter zunächst Ruhe in die Fehlermeldungen gebracht hat.
Nach dem Update: mögliche Angriffsspuren prüfen Verwundbarkeit und bereits erfolgte Kompromittierung sind getrennte Fragen
Ein Sicherheitsupdate korrigiert die Schwachstelle. Es bewertet nicht rückwirkend, was während der vorherigen Erreichbarkeit passiert ist. Deshalb gehört zur Reaktion eine dem Risiko angemessene Untersuchung. Legen Sie zunächst fest, für welchen Zeitraum welche Daten vorliegen. Dokumentieren Sie Lücken ausdrücklich, etwa fehlende Prozessprotokolle oder bereits rotierte Webserver-Logs. Fehlende Beobachtbarkeit darf nicht als Beleg für einen sauberen Zustand gelten.
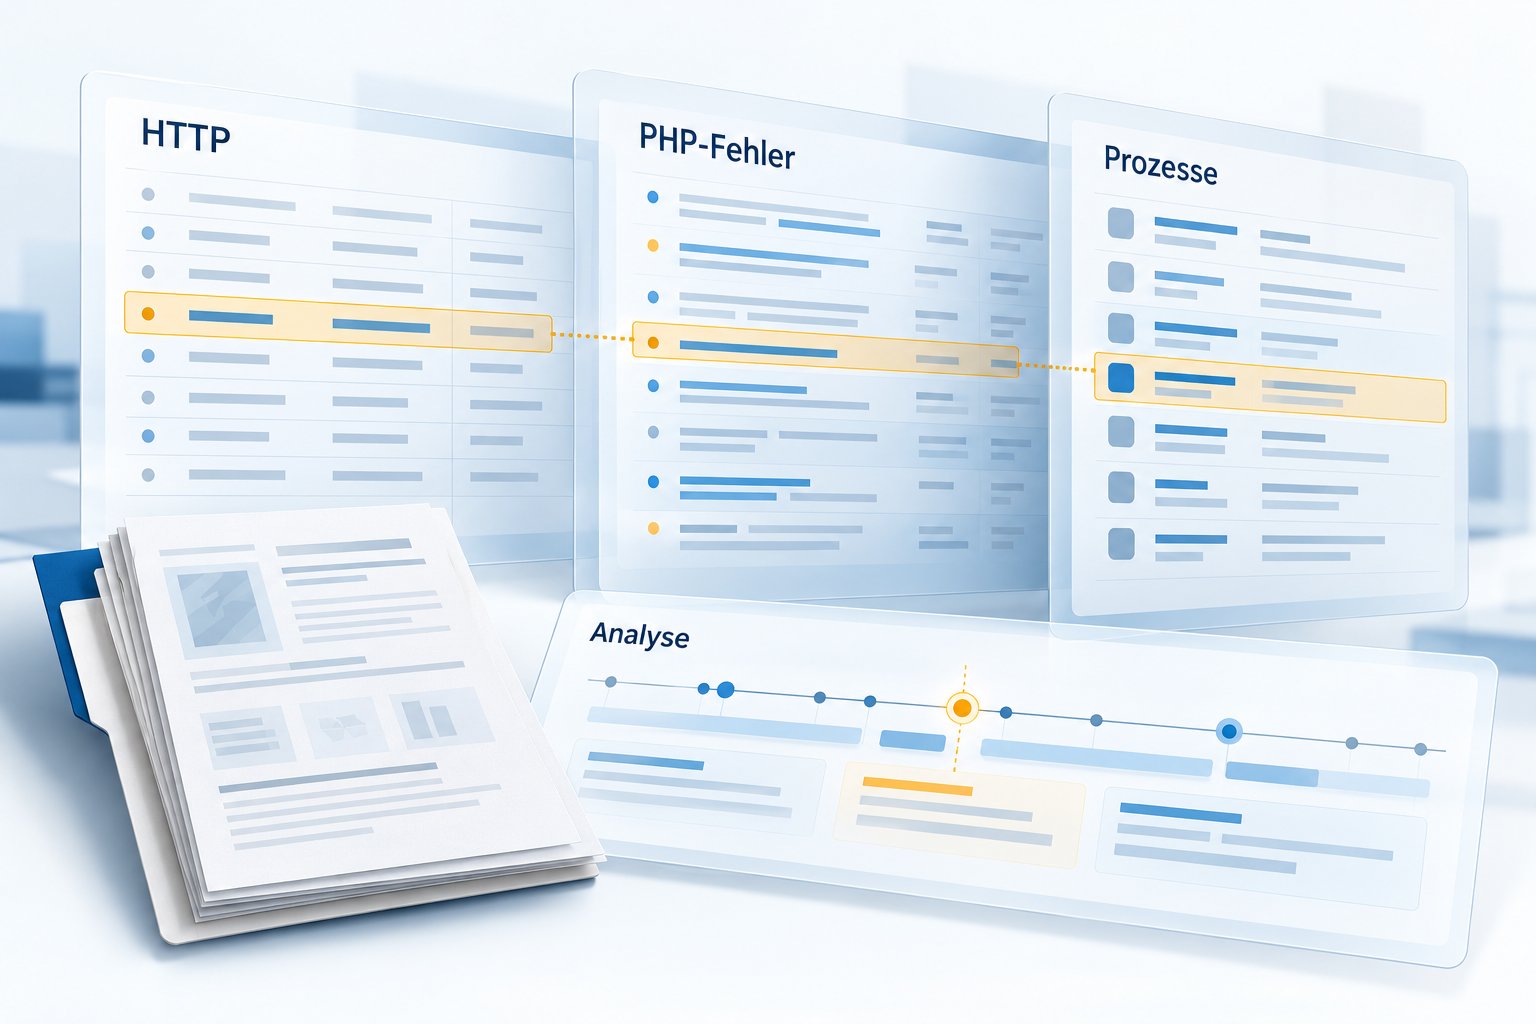
Datadog Security Labs empfiehlt die gemeinsame Auswertung von HTTP-Anfragen, PHP-Fehlern und gestarteten Prozessen. Auffällig können ungewöhnliche Formulardaten, Speicherfehler beim Anfragestart und unerwartete Shell-Prozesse sein. Ein einzelner Speicherfehler beweist keinen Angriff. Ebenso schließt eine erfolgreiche HTTP-Antwort eine Ausnutzung nicht aus. Bewerten Sie zeitliche Zusammenhänge und den üblichen Betrieb der jeweiligen Anwendung.
Für WordPress ergänzen Sie die technische Untersuchung um einen Abgleich mit dem erwarteten Anwendungszustand. Prüfen Sie unerklärte neue Benutzer, veränderte Berechtigungen, ungewöhnliche geplante Aufgaben und Abweichungen an ausführbaren Dateien. Berücksichtigen Sie auch Datenbankinhalte und Konfigurationen. Ein Dateiscan allein erfasst nicht jede mögliche Manipulation, während eine legitime Aktualisierung ebenfalls viele Dateiveränderungen verursachen kann. Maßgeblich bleibt der Vergleich mit nachvollziehbaren Änderungen.
Priorisieren Sie die Untersuchung nach den Rechten des betroffenen Prozesses. Konnte er Konfigurationsdateien lesen, externe Dienste ansprechen oder gemeinsame Verzeichnisse verändern? Welche Zugangsdaten waren damit erreichbar? Daraus ergibt sich der Umfang weiterer Prüfungen und gegebenenfalls notwendiger Zugangserneuerungen. Vermeiden Sie pauschale Aussagen über einen vollständigen Serverzugriff, solange die konkreten Berechtigungen und weitere Schritte eines möglichen Angreifers nicht geklärt sind.
Bei konkreten Hinweisen auf fremde Codeausführung: Binden Sie qualifizierte Vorfallbearbeitung ein, begrenzen Sie weitere Zugriffe und sichern Sie relevante Belege. Ein gezieltes Löschen einzelner verdächtiger Dateien kann den sichtbaren Befund verändern, ohne die Ursache oder mögliche Persistenz zu beseitigen. Der weitere Ablauf sollte Beweissicherung, Wiederherstellung und die Erneuerung betroffener Geheimnisse gemeinsam betrachten.
Ein Neuaufbau aus vertrauenswürdigen Quellen kann sinnvoller sein als die Reparatur eines nicht mehr nachvollziehbaren Zustands. Prüfen Sie dabei auch die Herkunft des Backups: Ein vorhandener Sicherungspunkt ist nicht automatisch frei von Manipulationen. Übernehmen Sie nur kontrollierte Daten und korrigierte Software. Erneuern Sie betroffene Zugänge aus einer vertrauenswürdigen Umgebung und stimmen Sie den Zeitpunkt so ab, dass neue Geheimnisse nicht erneut auf einem kompromittierten System landen.
Halten Sie im Abschluss fest, welche Aussagen die Untersuchung trägt. Zwischen nachgewiesener Kompromittierung, überprüften Bereichen ohne Befund und nicht ausreichend untersuchbaren Bereichen besteht ein wesentlicher Unterschied. Diese Trennung ermöglicht angemessene Entscheidungen über den Wiederanlauf. Falls personenbezogene oder vertraglich geschützte Daten betroffen sein könnten, beziehen Sie die zuständigen internen Stellen früh ein, damit technische Erkenntnisse fachgerecht bewertet werden.
Was gute Hosting-Infrastruktur in dieser Lage leisten sollte Geschwindigkeit, Trennung und nachvollziehbare Betriebsdaten
Ein Hostingangebot sollte danach bewertet werden, wie zuverlässig es Korrekturen in den laufenden Betrieb bringt. Dazu gehören gepflegte Laufzeiten, nachvollziehbare Paketquellen und ein Verfahren für dringende Sicherheitsupdates. Fragen Sie, wie mehrere Kundenumgebungen inventarisiert werden und wie der Anbieter bestätigt, dass sämtliche betroffenen Prozesse ersetzt wurden. Eine pauschale Aussage zur Aktualität ist für eine konkrete Schwachstelle zu wenig.
Trennung begrenzt mögliche Auswirkungen. Eigene Prozessidentitäten, passende Dateirechte und getrennte Zugangsdaten können verhindern, dass eine einzelne Anwendung unnötig auf andere Projekte zugreift. Entscheidend ist die tatsächliche Umsetzung. Ein Containername oder ein Tarifetikett allein beschreibt noch keine wirksame Sicherheitsgrenze. Lassen Sie sich erklären, welche Ressourcen gemeinsam genutzt werden und welche Zugriffe technisch ausgeschlossen sind.
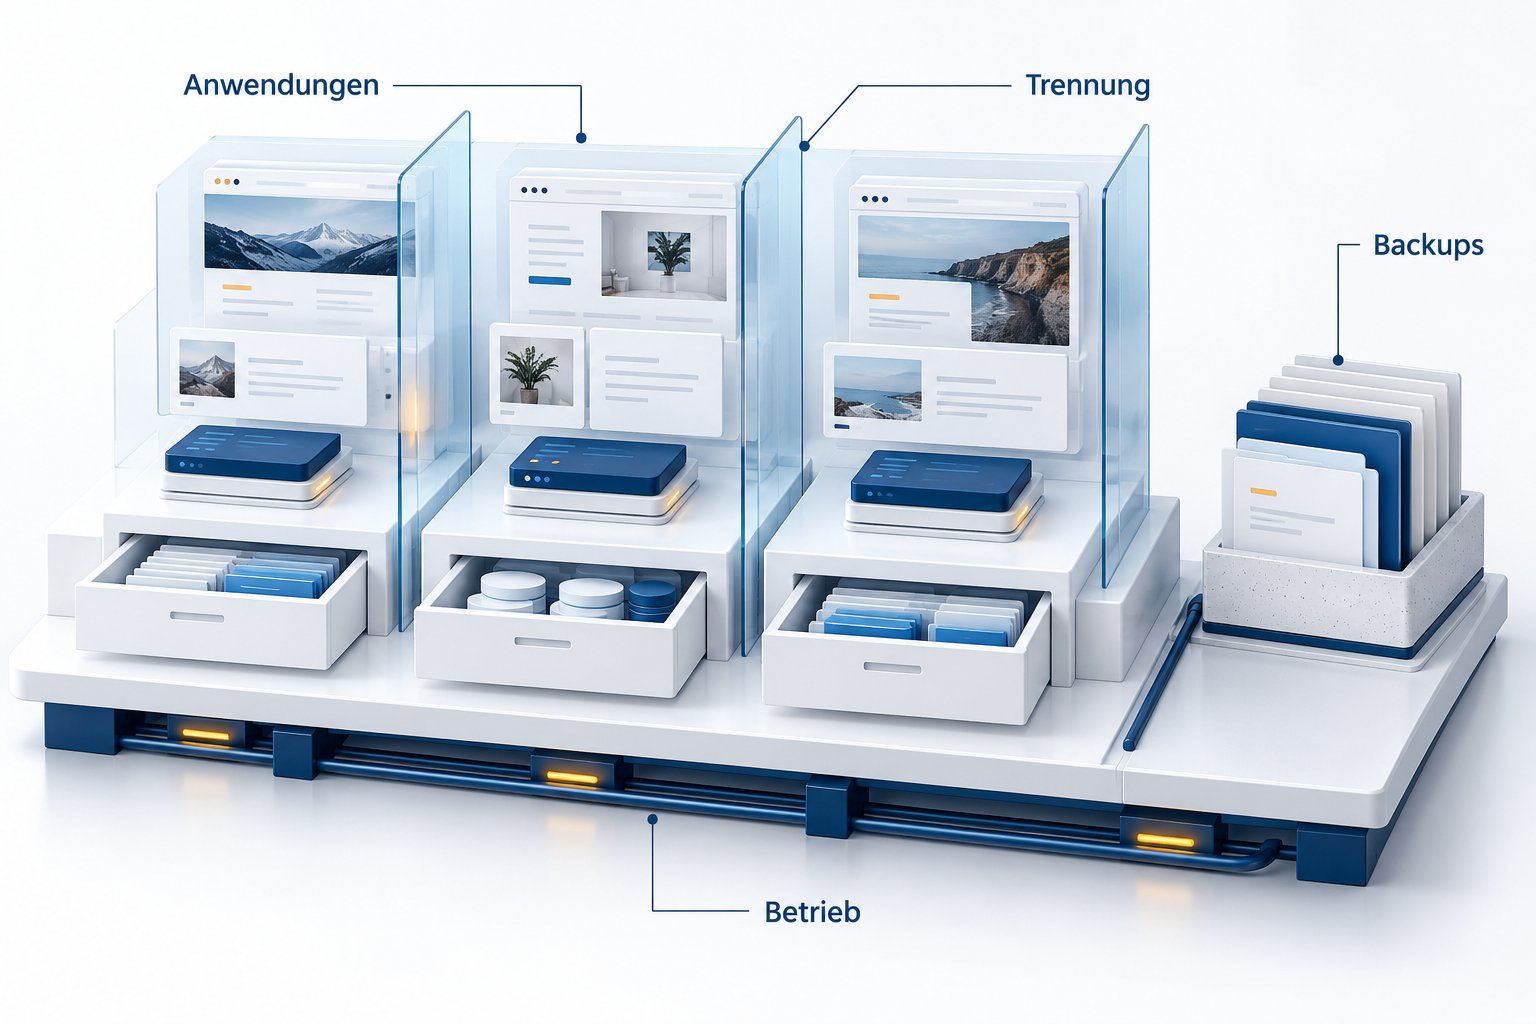
Fragen Sie nach prüfbaren Ergebnissen: Kann der Anbieter den korrigierten Laufzeitstand je Anwendung nachweisen? Sind relevante Protokolle im Bedarfsfall verfügbar? Wurde eine Wiederherstellung praktisch getestet? Wer entscheidet außerhalb regulärer Wartungsfenster? Diese Fragen helfen Ihnen, das Leistungsversprechen eines Hostings mit den Anforderungen Ihrer Website abzugleichen.
Beobachtbarkeit und Wiederherstellbarkeit sollten zusammen geplant werden. Ein Monitoring, das nur die Startseite abruft, erkennt weder jede Funktionsstörung noch alle Sicherheitsauffälligkeiten. Ergänzen Sie für wichtige Prozesse passende Prüfungen und eine klare Alarmzuordnung. Backups benötigen ebenfalls einen Verantwortlichen und einen überprüften Wiederherstellungsweg. Beides kostet Betriebsaufwand, schafft aber eine deutlich bessere Entscheidungsgrundlage, wenn unter Zeitdruck Änderungen erforderlich werden.
Für Unternehmen im Rhein-Main-Gebiet ist außerdem die Abstimmung zwischen Infrastruktur und Anwendung relevant. Wenn Hostingbetrieb und WordPress-Betreuung unterschiedliche Stellen verantworten, müssen Übergaben funktionieren. RheinMainTech verbindet WordPress-Projekte mit laufender Betreuung. Wenn Sie unsere Hosting-Infrastruktur und Wartungspakete prüfen möchten, sollten wir gemeinsam den benötigten Umfang festlegen: Zuständigkeiten, Patchverfahren, Funktionstests, Protokollzugang und Wiederherstellung passend zu Ihren Anwendungen.
Welche Leistungen Ihr WordPress-Wartungspaket abdecken sollte Klare Vereinbarungen verhindern Lücken zwischen Dienstleistern
Ein Wartungspaket ist für Ihr Unternehmen besonders wertvoll, wenn es offene Aufgaben sichtbar macht und deren Abschluss belegt. Dazu gehört die Unterscheidung zwischen regelmäßiger Pflege und einer dringenden Sicherheitsreaktion. Legen Sie fest, welche Meldungen eine außerplanmäßige Prüfung auslösen, wer Änderungen veranlasst und welche Tests vor einer Freigabe notwendig sind. Der passende Umfang hängt von der Bedeutung Ihrer Website ab.
Vereinbaren Sie ausdrücklich, ob die Betreuung nur WordPress, Plugins und Themes umfasst oder auch die Abstimmung mit dem Hostingbetrieb. Fragen Sie nach dem Umgang mit kostenpflichtigen Erweiterungen, fehlenden Lizenzen und Eigenentwicklungen. Solche Abhängigkeiten können Aktualisierungen blockieren. Eine dokumentierte Ausnahme mit Entscheidungstermin ist besser steuerbar als eine dauerhaft übersprungene Komponente, deren Zustand nur einer einzelnen Person bekannt ist.
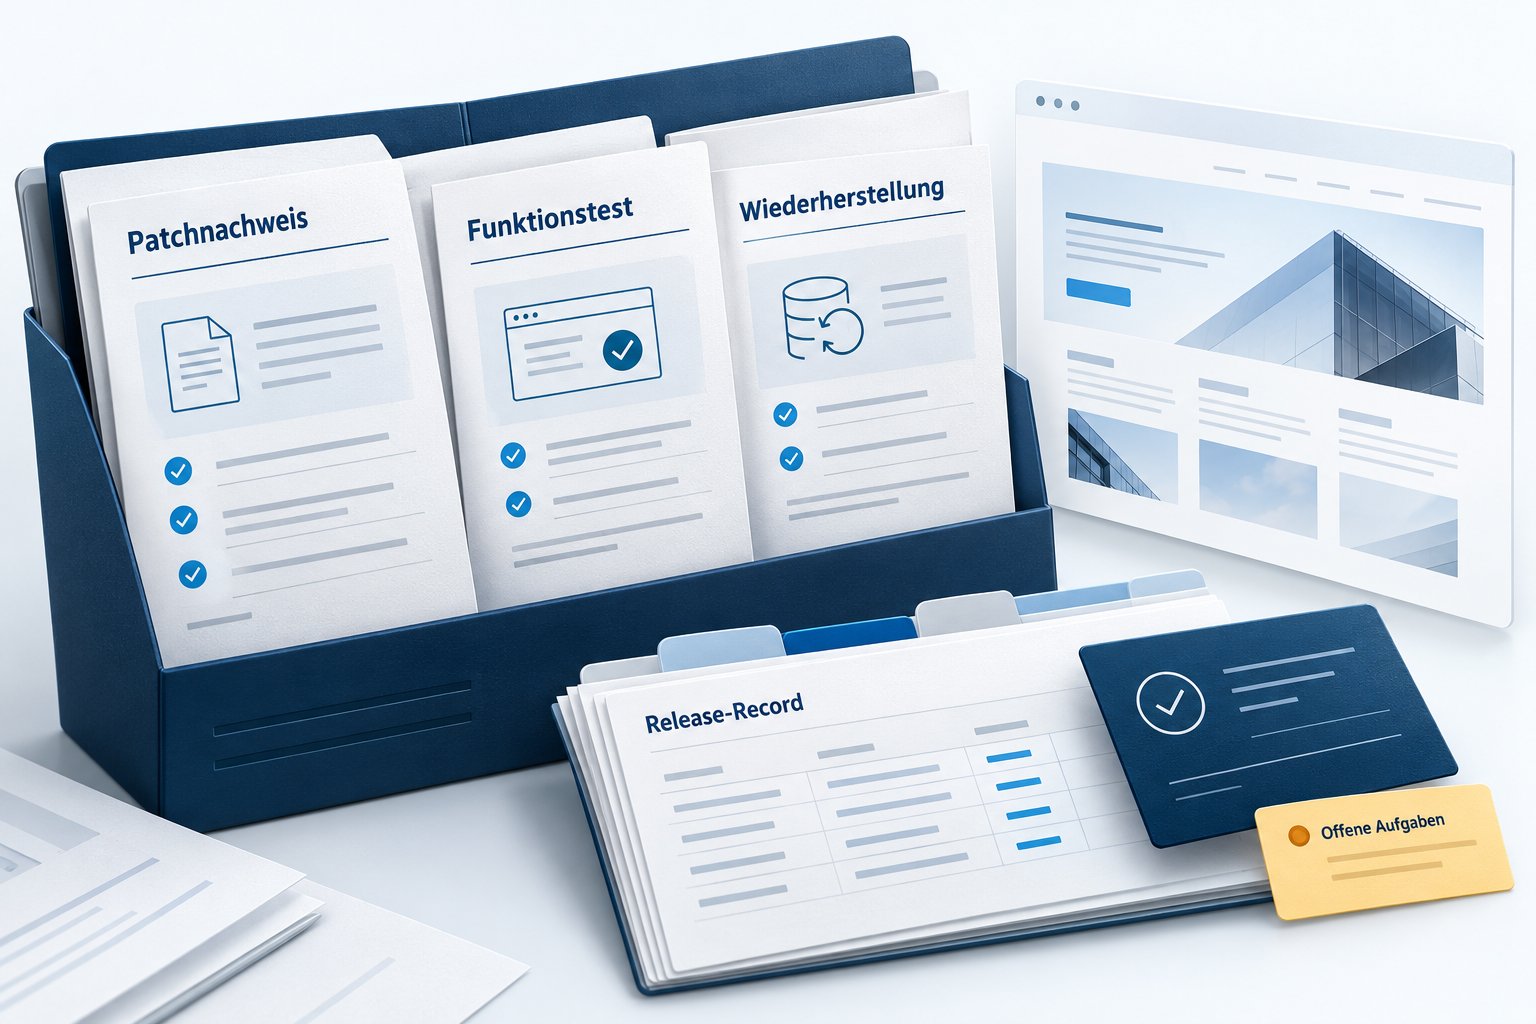
- Vorbereitung: Der Betreuer kennt Anwendungen, Ansprechpartner, Zugänge, Abhängigkeiten und die vereinbarten Geschäftstests. Diese Informationen werden bei Änderungen gepflegt.
- Durchführung: Updates werden nachvollziehbar zugeordnet, kritische Abhängigkeiten geprüft und erforderliche Infrastrukturmaßnahmen mit den Zuständigen koordiniert.
- Abnahme: Nach der Änderung werden Laufzeitstatus und wichtige Funktionen kontrolliert. Auffälligkeiten erhalten eine verantwortliche Person und einen nächsten Schritt.
- Bericht: Sie erhalten eine verständliche Übersicht über erledigte Maßnahmen, verbleibende Risiken und notwendige Entscheidungen. Offene Punkte verschwinden nicht allein durch den nächsten Monatswechsel.
Unsere WordPress-Wartungspakete und Hostingangebote können Sie über eine konkrete Anfrage an RheinMainTech auf Ihren Bedarf abstimmen. Beschreiben Sie dafür Ihre Anwendungen und deren Bedeutung im Tagesgeschäft. Auf dieser Grundlage lässt sich klären, welche Aufgaben intern bleiben und welche Betreuung Sie benötigen. Konkrete Reaktionszeiten und Leistungsgrenzen gehören in die Vereinbarung.
Ein sinnvoller Wartungsbericht beantwortet auch, was noch offen ist. Eine erfolgreich aktualisierte Anwendung kann weiterhin eine ungeklärte Schnittstelle, eine nicht getestete Wiederherstellung oder eine Ausnahme bei einer Erweiterung enthalten. Transparente Restaufgaben helfen Ihnen bei Budget und Priorisierung. Eine durchgehend grüne Übersicht ist nur dann nützlich, wenn die zugrunde liegenden Prüfungen eindeutig definiert sind.
Erreichbarkeit, SEO und Kundenkommunikation während der Absicherung Kontrollierte Einschränkungen brauchen einen verständlichen Zweck
Wenn Sie eine Website vorübergehend einschränken müssen, koordinieren Sie Technik, Marketing und Kundenservice. Pausieren Sie gegebenenfalls Kampagnen, die auf nicht nutzbare Formulare oder Bestellwege führen. Stellen Sie eine erreichbare Kontaktmöglichkeit bereit und beschreiben Sie den aktuellen Funktionsumfang sachlich. Veröffentlichen Sie keine unbestätigte Entwarnung und auch keine Vermutung über einen Datendiebstahl als feststehende Tatsache.
Für eine kurzzeitige vollständige Wartungsphase beschreibt Google Search Central den HTTP-Status 503 als passendes Signal vorübergehender Nichtverfügbarkeit. Eine optionale Retry-After-Angabe muss zur tatsächlichen Planung passen. Prüfen Sie, welcher Status wirklich ausgeliefert wird, und halten Sie die Unterbrechung möglichst kurz. Eine langfristige Nichterreichbarkeit ist dadurch nicht folgenlos abgesichert.
Nach der Freigabe folgt eine eigene Rückkehrkontrolle: Prüfen Sie HTTP-Status, Weiterleitungen, wichtige Zielseiten, Formulare und die Erreichbarkeit eingebundener Dateien. Kontrollieren Sie auch, ob temporäre Zugriffssperren oder Indexierungseinstellungen versehentlich bestehen geblieben sind. Nehmen Sie Kampagnen erst wieder auf, wenn die zugehörigen Nutzerwege funktionieren und die verantwortliche Stelle die Freigabe erteilt hat.
Für das Management sollte die Kommunikation die nächsten Entscheidungen erklären: Welche Funktion ist eingeschränkt, welcher Ersatzweg besteht und wann folgt die nächste Aktualisierung? Damit bleibt Ihr Unternehmen gegenüber Kunden handlungsfähig, ohne technische Details vorschnell zu vereinfachen. Ein belastbarer Wiederanlauf verbindet die Sicherheitsfreigabe mit der Prüfung, ob Vertrieb, Service und interne Abläufe wieder wie vorgesehen arbeiten können.
Praxisbeispiel: Drei Anwendungen, unterschiedliche Maßnahmen Ein hypothetisches B2B-Szenario
Stellen Sie sich einen mittelständischen Zulieferer mit einer Unternehmenswebsite, einem Händlerportal und einer alten Kampagnenseite vor. Die Hauptwebsite läuft bei einem Managed-Hoster. Das Portal betreibt die interne IT in Containern. Die Kampagnenseite liegt noch in einem älteren Hostingkonto. Dieses Beispiel ist fiktiv; es zeigt, warum eine einzige Nachfrage nach dem PHP-Stand selten den gesamten Unternehmensauftritt abdeckt.
Der Managed-Hoster bestätigt ein korrigiertes Paket und den erfolgten Prozesswechsel. Die Agentur prüft anschließend Kontaktformulare und CRM-Übergabe. Beim Händlerportal muss dagegen zunächst das Basisimage aktualisiert, neu gebaut und ausgerollt werden. Der Fachbereich kontrolliert Anmeldung, Preislisten und Dokumentendownload. Für die Kampagnenseite fehlen ein klarer Verantwortlicher und ein unterstützter Laufzeitstand. Sie wird bis zur Entscheidung über Migration oder Stilllegung vorgelagert abgeschottet.
Der Unterschied liegt im Abschluss: Die drei Anwendungen erhalten keine gemeinsame pauschale Entwarnung. Zwei können nach dokumentierter Prüfung wieder regulär betrieben werden. Die Kampagnenseite bleibt eine offene, kontrollierte Ausnahme. Ihr weiterer Umgang wird geschäftlich entschieden, weil eine technisch aufwendige Migration für ein nicht mehr benötigtes Projekt möglicherweise keinen sinnvollen Nutzen bietet.
Zusätzlich prüft das Team, ob die alte Umgebung Zugangsdaten mit dem Portal teilt und ob Produktionsdaten in einer Testkopie liegen. Solche Verbindungen können die Priorität verändern. Das Ergebnis ist mehr als eine erledigte Aktualisierung: Das Unternehmen kennt seine Zuständigkeiten, reduziert unnötige Altlasten und besitzt einen Nachweis für die wieder freigegebenen Funktionen. Genau diese Transparenz macht zukünftige Sicherheitsreaktionen schneller und besser planbar.
Wie Sie die Reaktion dauerhaft messbar verbessern Wenige Betriebskennzahlen mit klarer Aussage
Nutzen Sie die Nachbereitung, um die nächste Sicherheitsreaktion zu erleichtern. Dafür benötigen Sie keine umfangreiche Sammlung beliebiger Kennzahlen. Beginnen Sie mit der Zeit zwischen Eingang einer relevanten Meldung und einer vollständigen Zuordnung Ihrer Anwendungen. Diese Zeit zeigt, wie gut Ihr Inventar funktioniert. Erfassen Sie anschließend, wann für jede betroffene Anwendung ein überprüfter korrigierter Zustand erreicht wurde. So werden Verzögerungen an konkreten Übergaben sichtbar.
Unterscheiden Sie dabei technische Bearbeitungszeit von Wartezeit. Vielleicht war das Paket schnell verfügbar, während eine Freigabe mehrere Stunden ausstand. Vielleicht fehlten Zugangsdaten oder ein Ansprechpartner für eine alte Anwendung. Solche Ursachen verlangen unterschiedliche Verbesserungen. Eine schnellere Updateautomatisierung hilft wenig, wenn der eigentliche Engpass eine ungeklärte Verantwortung ist. Halten Sie deshalb zu jeder wesentlichen Verzögerung den Grund und eine umsetzbare Korrektur fest.
Ein nützlicher Nenner ist die Zahl aller relevanten Anwendungen. Zehn erledigte Updates sagen wenig aus, solange unbekannt bleibt, ob elf oder fünfzig Systeme geprüft werden müssen. Berichten Sie deshalb sowohl den bestätigten Umfang als auch offene Zuordnungen. Kennzeichnen Sie abgeschottete Systeme getrennt von korrigierten Systemen. Beide Zustände können vorübergehend akzeptabel sein, bedeuten aber unterschiedliche verbleibende Aufgaben.
Besprechen Sie außerdem die Qualität Ihrer Wiederherstellung. Wann wurde zuletzt eine wichtige Anwendung aus einer Sicherung aufgebaut? Welche fachlichen Funktionen wurden dabei geprüft? Wie lange dauerte es bis zur tatsächlichen Nutzbarkeit? Diese Angaben helfen Ihnen, zukünftige Wartungsfenster und Ersatzverfahren realistisch zu planen. Ein Backup-Protokoll ohne Wiederherstellungserfahrung beantwortet diese Fragen nur teilweise. Wählen Sie für den nächsten Test einen repräsentativen Dienst und einen klar definierten Umfang.
Die Nachbereitung sollte mit wenigen verbindlichen Verbesserungen enden. Beispielsweise übernimmt eine benannte Stelle die Pflege des Laufzeitinventars, ein Fachbereich definiert seine kritischen Testfälle und der Hostingpartner liefert einen standardisierten Patchnachweis. Ordnen Sie jeder Maßnahme einen Termin zu. Prüfen Sie beim nächsten Betriebsreview, ob sie umgesetzt wurde und tatsächlich hilft. Damit wird PHP2Shell zum Anlass für einen nachvollziehbaren Betriebsprozess, dessen Nutzen auch nach dem aktuellen Sicherheitsereignis bestehen bleibt.
Häufige Fragen zu PHP2Shell Kompakte Antworten für Betrieb und Entscheidung
WordPress Website Betreuung
ab 19,00 € /Monat
Wir halten Ihre WordPress-Website aktuell, sicher und zuverlässig. Verfügbare Aktualisierungen werden geprüft und kontrolliert eingespielt, bevor veraltete Komponenten zum Sicherheits- oder Stabilitätsrisiko werden.
Auch für umfangreiche Websites, individuelle WordPress-Systeme und WooCommerce-Shops verfügbar.
Jetzt den tatsächlichen Sicherheitsstand klären Ein konkreter nächster Schritt für Ihre Unternehmenswebsite
Fordern Sie für jede PHP-Anwendung einen nachvollziehbaren Laufzeitnachweis an und ordnen Sie offene Fälle einem Verantwortlichen zu. Verbinden Sie die Korrektur mit Funktionstests und einer angemessenen Prüfung des bisherigen Betriebs. Damit entsteht eine belastbare Entscheidung darüber, welche Systeme regulär weiterlaufen können und wo noch Maßnahmen erforderlich sind.
Wenn Sie PHP2Shell zum Anlass nehmen möchten, Hosting und WordPress-Wartung gemeinsam zu überprüfen, sprechen Sie mit RheinMainTech über Ihre Umgebung. Hilfreich sind eine Liste Ihrer Anwendungen, die bekannten Hostinganbieter und bereits vorhandene Patchbestätigungen. Zugangsdaten gehören nicht in eine allgemeine Anfrage. Gemeinsam lässt sich anschließend klären, welche technische Prüfung und welcher Betreuungsumfang für Ihr Unternehmen sinnvoll sind.
Quellen und redaktioneller Stand Geprüft am 22. Oktober 2026
Technische Grundlage sind die oben verlinkte PHP-Sicherheitsmeldung, die beiden PHP-Advisories sowie die ergänzenden Primärquellen von PHP Foundation, AWS, Google Cloud, Datadog und WordPress. Paketstände und Übergangsempfehlungen können sich ändern. Prüfen Sie vor einer Umsetzung die aktuellen Hinweise Ihres Distributors. Die organisatorischen Abläufe und das Praxisbeispiel sind redaktionelle Empfehlungen für die betriebliche Umsetzung.