

„Unser Hosting ist aktuell.“ Dieser Satz beruhigt. Bis jemand fragt: Welche PHP-Laufzeit ist auf unserer Website tatsächlich aktiv – und wodurch ist der Patch belegt? Nach einer kritischen Sicherheitsmeldung brauchen Unternehmen eine Antwort, die sie dokumentieren und mit ihrem Dienstleister besprechen können. Genau dafür haben wir den RheinMainTech PHP2Shell Check entwickelt.
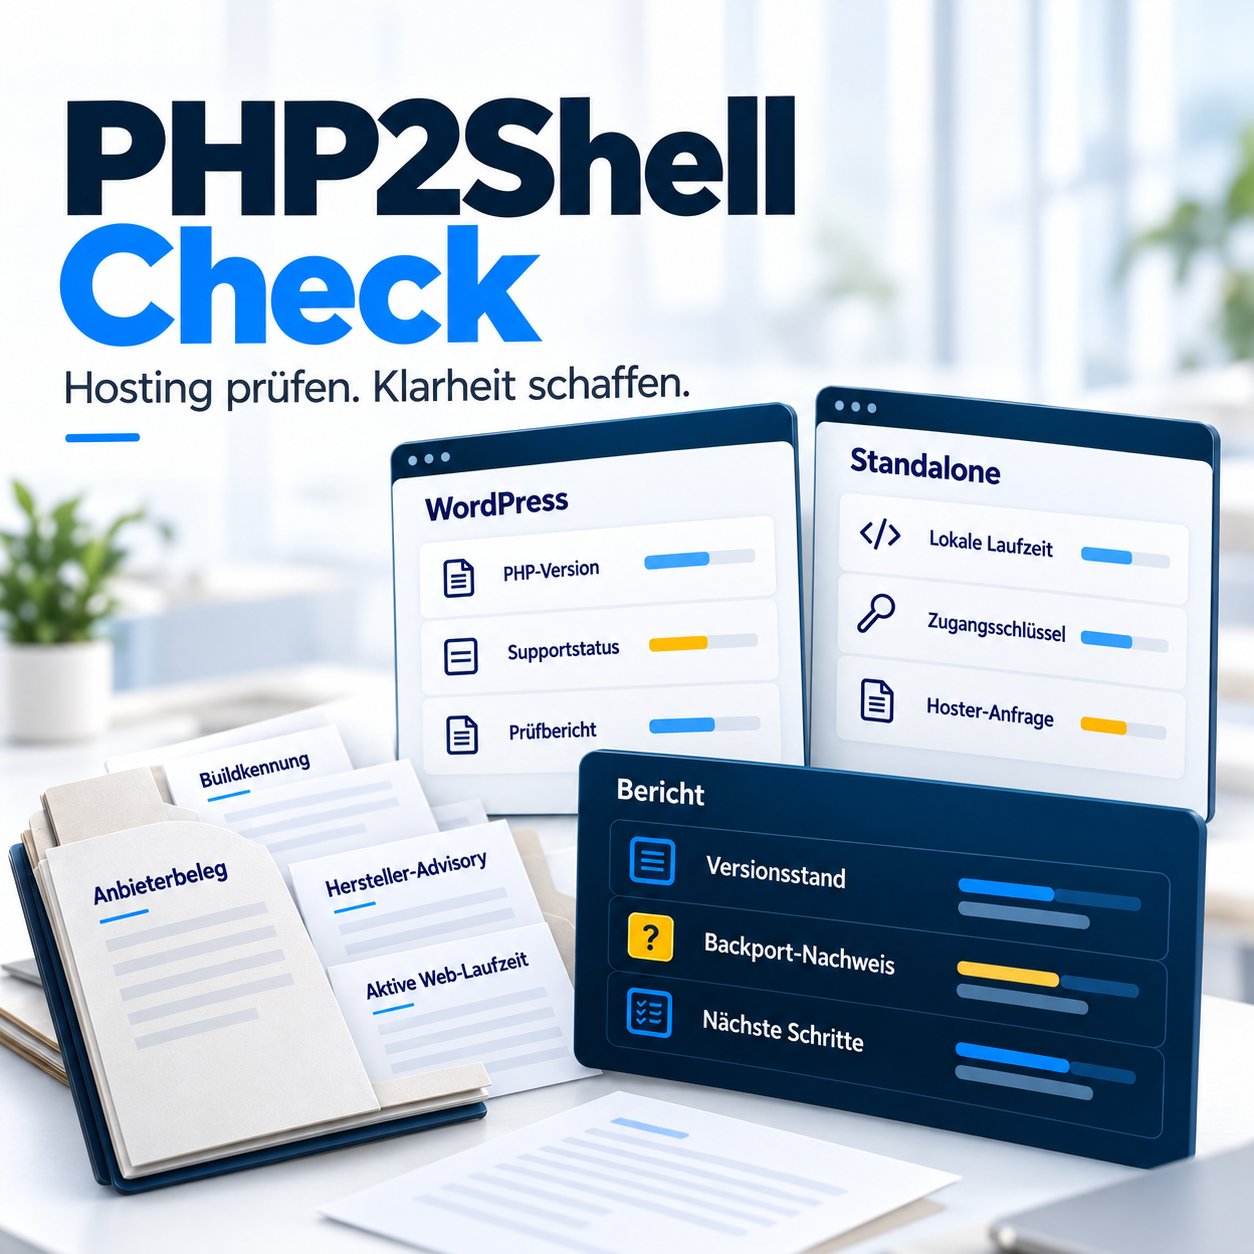
Das Werkzeug ist als WordPress-Plugin und als einzelnes PHP-Script für andere Systeme verfügbar. Es liest die PHP-Version der aufgerufenen Web-Laufzeit, ordnet sie anhand der bekannten PHP2Shell-Fix-Releases ein und zeigt den regulären Supportstatus separat. Wenn ein Hoster eigene Sicherheitskorrekturen zurückportiert hat, hilft eine vorbereitete Anfrage dabei, den fehlenden Beleg anzufordern.
Was Sie damit erhalten: Eine verständliche lokale Versionsprüfung, einen herunterladbaren Prüfbericht und konkrete nächste Schritte. Der Check führt keine Testangriffe aus. Er versendet Ihre Prüfdaten nicht automatisch und verspricht keine pauschale Entwarnung, wenn die vorhandenen Informationen dafür nicht ausreichen.
Warum ein aktuelles WordPress allein die Frage nicht beantwortet
WordPress und PHP sind unterschiedliche Betriebsebenen. Die Website kann bei Core, Plugins und Themes aktuell sein, während ihre PHP-Laufzeit separat durch das Hosting verwaltet wird. Für die Zuständigkeit macht das einen erheblichen Unterschied: Ein WordPress-Update ersetzt kein Sicherheitsupdate der zugrunde liegenden Laufzeit.
Unter dem Namen PHP2Shell werden die Schwachstellen CVE-2026-109618 und CVE-2026-109619 diskutiert. Die Hersteller-Advisories beschreiben Fehler bei der Speicher- und Zustandsverwaltung, die unter geeigneten Bedingungen fremde Codeausführung ermöglichen. Die konkrete Anwendung ist deshalb nicht der einzige Maßstab für die Betroffenheit.
Für die betriebliche Entscheidung zählt: Wer verwaltet PHP, welche Laufzeit bedient die betroffene Anwendung und welcher Nachweis belegt deren Korrektur? Die Hintergründe und einen umfassenden Maßnahmenplan finden Sie in unserem Beitrag PHP2Shell erkennen, patchen und WordPress sicher betreiben.
Was der PHP2Shell Check prüft
Beide Varianten verwenden dieselbe Prüf-Engine. Der Unterschied liegt im Zugang: Im WordPress-Backend ist das Werkzeug für Administratoren erreichbar; das eigenständige Script wird im Webverzeichnis der betreffenden Anwendung ausgeführt. Der gemeldete PHP-Stand stammt jeweils aus genau dieser Anfrage. Eine beliebige, von außen eingegebene Domain wird nicht gescannt.
- Aktive Web-PHP-Version erfassen: Das Tool liest die vom laufenden PHP-Prozess gemeldete Version und dessen Anbindung, beispielsweise FPM. Es zeigt keine vollständige phpinfo-Ausgabe an.
- Bekannte Korrekturgrenze vergleichen: Für die im Regelwerk abgedeckten Zweige wird geprüft, ob die Versionsnummer das erste korrigierte Release erreicht. Unbekannte Zweige und Vorabversionen bekommen keine automatische Freigabe.
- Supportstatus getrennt anzeigen: Der Check unterscheidet aktiven Support, reine Sicherheitsversorgung und beendeten regulären Support. Damit bleibt sichtbar, wenn eine einzelne Korrektur ein grundsätzlich veraltetes System nicht zukunftsfähig macht.
- Ergebnis dokumentieren: Der JSON-Bericht enthält Laufzeitangaben, Prüfzeit, Toolversion und Regelstand. Eine vorbereitete Hoster-Anfrage macht offene Fragen konkret.
Die hinterlegten Fix-Releases: Laut PHP-Sicherheitsmeldung vom 21. Oktober 2026 schließen PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12 beide Lücken in den jeweiligen Zweigen. Diese Grenzen sind im Regelstand vom 22. Oktober 2026 hinterlegt. Sie bezeichnen die PHP2Shell-Korrektur, nicht automatisch das jeweils neueste verfügbare PHP-Release.
Für WordPress Prüfung direkt im Backend
Die Plugin-Variante passt zu Unternehmen, deren Website bereits durch einen WordPress-Administrator betreut wird. Sie benötigt keinen zusätzlichen öffentlichen Prüfpfad. Der Bericht steht unter „Werkzeuge → PHP2Shell Check“ bereit.
Besonders hilfreich ist das bei geteilten Zuständigkeiten: Die Agentur betreut WordPress, ein anderer Anbieter das Hosting. Beide können anhand desselben Berichts über den gemeldeten Laufzeitstand sprechen.
Für andere PHP-Systeme Eine Datei im passenden Webverzeichnis
Die Standalone-Variante benötigt kein WordPress. Sie ist ein einzelnes PHP-Script mit eingebetteter Oberfläche und eignet sich für andere CMS, Shops oder individuell entwickelte Anwendungen.
Entscheidend ist die passende PHP-Zuordnung: Eine Datei in einem anderen Verzeichnis oder unter einer anderen Subdomain kann eine andere Laufzeit verwenden. Der Check muss dort stattfinden, wo seine Aussage gebraucht wird.
WordPress-Plugin installieren und die PHP-Version prüfen
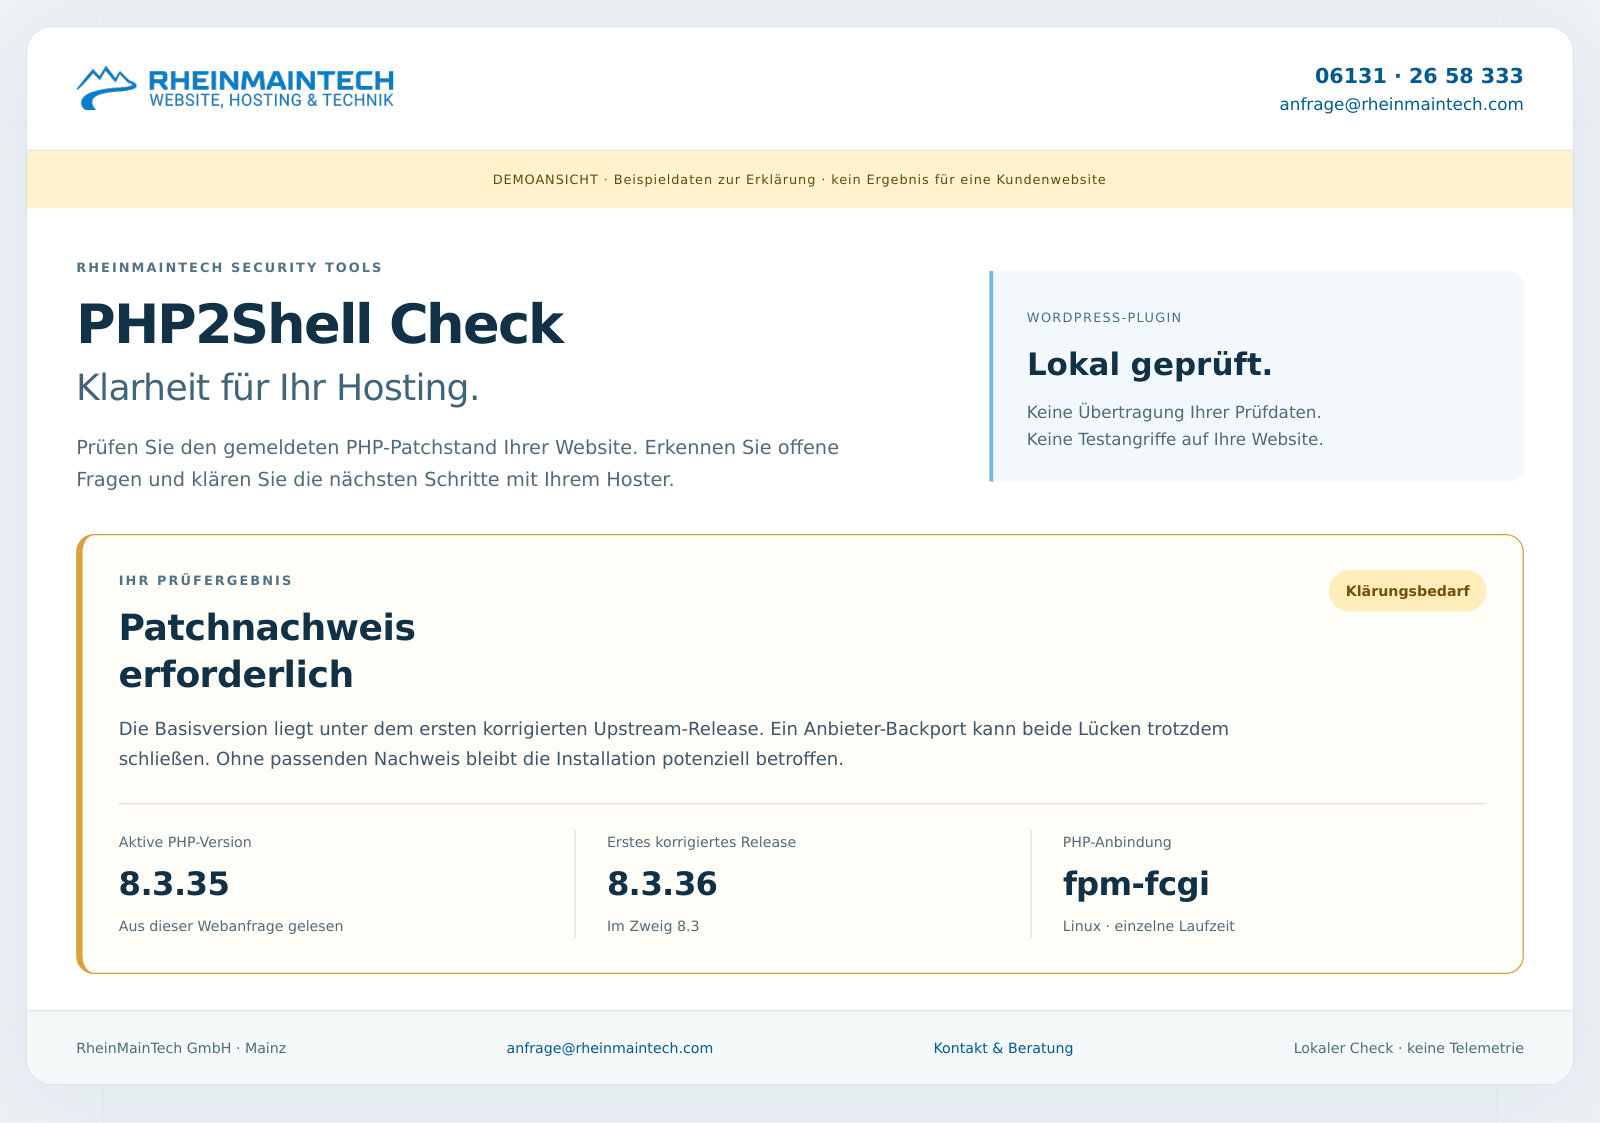
Für die WordPress-Variante benötigen Sie einen Administrationszugang mit der Berechtigung zur Website-Verwaltung. Das Plugin legt keine eigenen Datenbanktabellen an und speichert keine Prüfverläufe. Bei jedem Öffnen der Werkzeugseite liest es den aktuellen Laufzeitstand neu.
- Plugin hochladen: Installieren Sie die Datei
rheinmaintech-php2shell-check.zipüber „Plugins → Installieren → Plugin hochladen“ und aktivieren Sie sie. - Werkzeug öffnen: Wechseln Sie zu „Werkzeuge → PHP2Shell Check“. Lesen Sie zuerst den Ergebnistext und anschließend den separat ausgewiesenen Supportstatus.
- Ergebnis sichern: Laden Sie den Prüfbericht herunter, wenn Sie den Stand an eine technische Betreuung übergeben oder nach einem Update vergleichen möchten.
- Offene Punkte klären: Kopieren Sie bei ungeklärten Backports die vorbereitete Anfrage und ergänzen Sie vor dem Versand Ihre Domain sowie die passenden Vertragsdaten.
Kein zusätzliches öffentliches Diagnoseportal: Das Plugin zeigt die Ergebnisse ausschließlich in seiner berechtigten Administrationsansicht. In einer WordPress-Multisite ersetzt das keine Prüfung aller Websites oder Server. Abweichende Laufzeiten müssen einzeln berücksichtigt werden.
PHP2Shell ohne WordPress prüfen: das eigenständige Script
Bei einem anderen CMS oder einer individuellen PHP-Anwendung laden Sie die Standalone-Datei auf Ihr Hosting. Das Script bringt seine Gestaltung, das Logo und die Bedienfunktionen bereits mit. Zusätzliche JavaScript-Bibliotheken, externe Schriftarten oder ein Konto bei RheinMainTech sind für die lokale Prüfung nicht erforderlich.
- Zugangsschlüssel setzen: Öffnen Sie
rheinmaintech-php2shell-check.phpin einem Texteditor. Ersetzen Sie am Dateianfang den vorgesehenen Platzhalter beiRMT_CHECK_ACCESS_KEYdurch einen eigenen, zufällig erzeugten Schlüssel mit mindestens 24 Zeichen, beispielsweise aus Ihrem Passwortmanager. - Datei gezielt hochladen: Verwenden Sie das Webverzeichnis der Anwendung, deren PHP-Laufzeit Sie prüfen möchten. Nutzen Sie Ihren üblichen sicheren Verwaltungszugang.
- Über HTTPS aufrufen: Öffnen Sie die hochgeladene Datei im Browser und geben Sie den Schlüssel im Formular ein. Er gehört nicht als Parameter in die URL.
- Bericht lesen und Datei entfernen: Dokumentieren Sie das Ergebnis und löschen Sie die Prüfdatei anschließend wieder vom Hosting. Für eine erneute Prüfung können Sie sie später erneut bereitstellen.
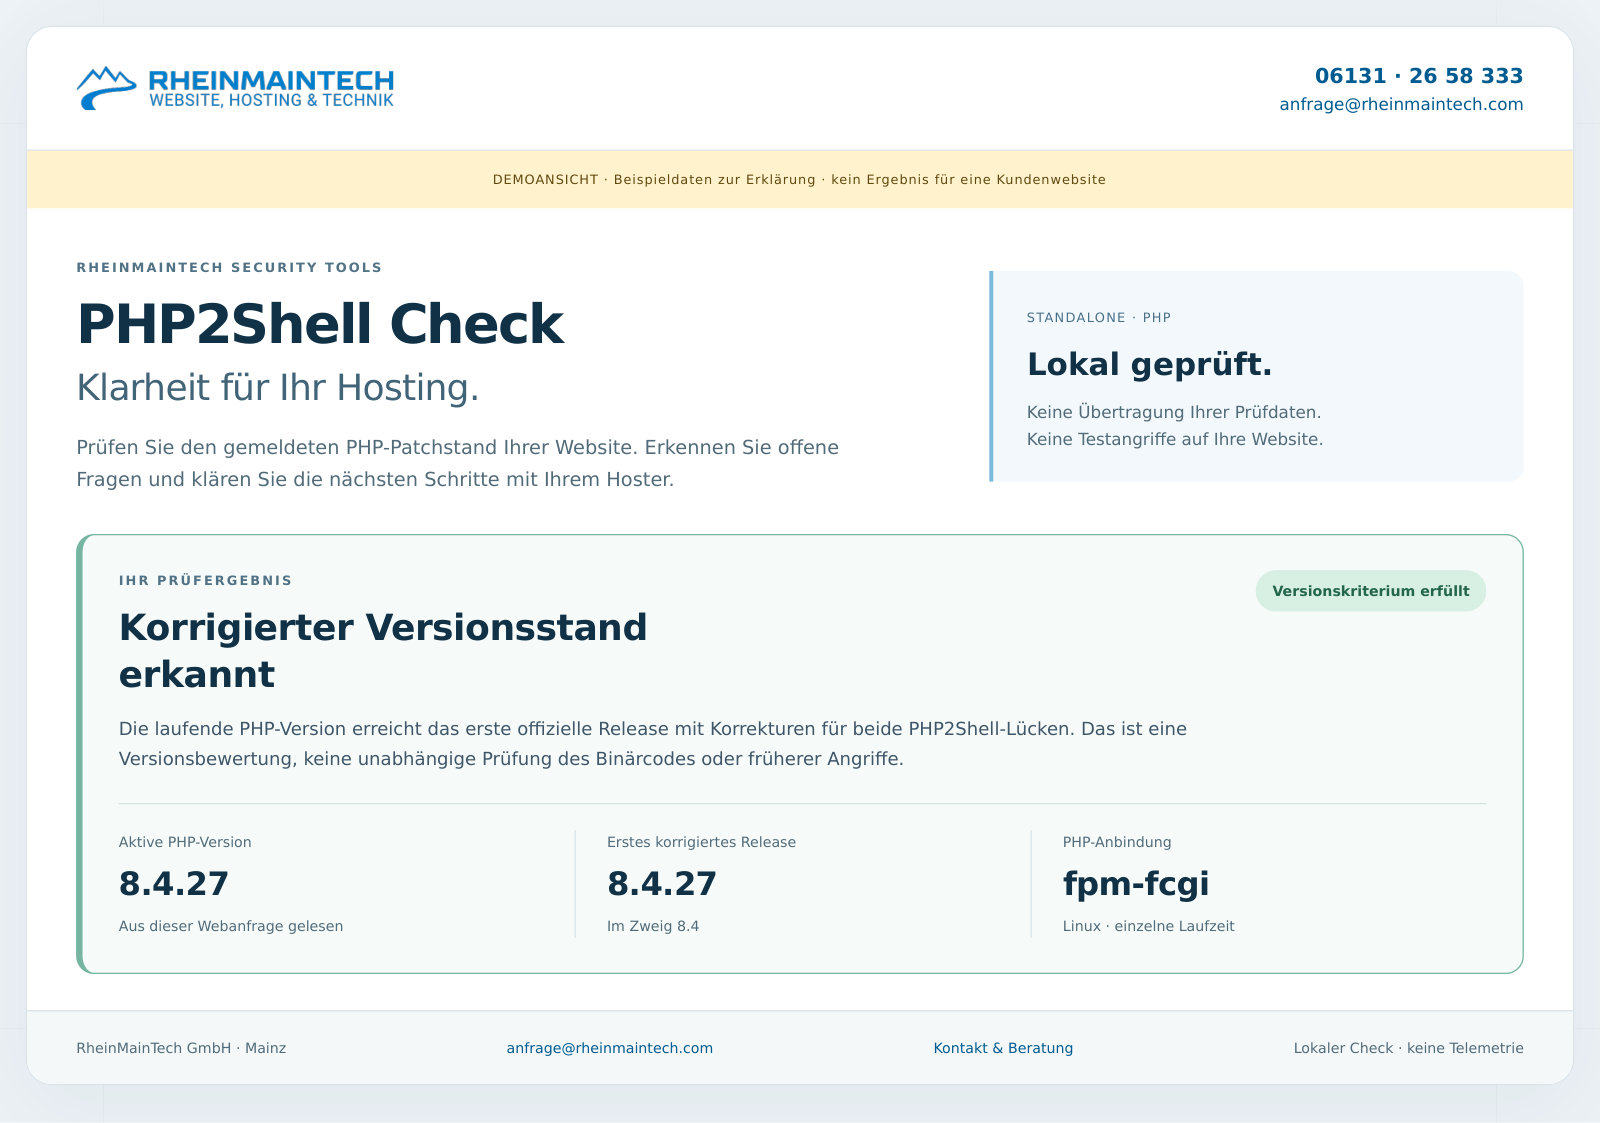
Auslieferung mit geschütztem Ergebnis: Ohne individuell eingerichteten Schlüssel zeigt das Script keine Laufzeitdaten. Es verwendet keine persistente Login-Sitzung. Die eigentliche Prüfung funktioniert ohne JavaScript; die komfortable Kopierfunktion und der Berichtdownload setzen JavaScript im Browser voraus.
Ältere PHP-Versionen: Warum die Versionsnummer nicht alles sagt
Ein häufiger Denkfehler lautet: „Alte Nummer, also garantiert ungepatcht.“ Bei Herstellerpaketen ist das nicht zwingend richtig. Ein Anbieter kann eine Sicherheitskorrektur in einen älteren PHP-Stand übernehmen, während dessen Basisversion unverändert bleibt. Diese Rückportierung wird als Backport bezeichnet.
Dass dies für PHP2Shell praktisch relevant ist, zeigt beispielsweise die Herstellerinformation von AlmaLinux: Dort werden korrigierte Pakete anhand konkreter Paketstände beschrieben. Aus einer bloßen PHP-Basisversion lässt sich ein solcher Paketnachweis nicht zuverlässig rekonstruieren. Ebenso wenig beweist ein ungewöhnlicher Versionszusatz automatisch, dass beide Lücken korrigiert wurden.
Unsere Konsequenz im Tool: Für die alten Zweige PHP 5.4 bis 8.1 zeigt die Prüf-Engine einen erforderlichen Nachweis und den beendeten regulären Upstream-Support. Sie erklärt die Installation nicht allein wegen ihres Alters als nachweislich ausnutzbar. Ohne Bestätigung bleibt die mögliche Betroffenheit jedoch offen und muss geklärt werden.
Das ist für Unternehmen mit älteren Fachanwendungen besonders relevant. Eine kurzfristig bestätigte Korrektur kann Zeit für eine geordnete Migration schaffen. Sie beantwortet aber noch nicht, wer zukünftige Sicherheitskorrekturen liefert, wie lange diese Versorgung zugesagt ist und welche Kompatibilitätsprobleme bei einem späteren Versionswechsel entstehen.
Die Supportübersicht des PHP-Projekts beschreibt den regulären Lebenszyklus. Ein gesonderter Vertrag mit einem Anbieter ist davon zu unterscheiden. Lassen Sie sich bei einer alten Umgebung deshalb sowohl den konkreten PHP2Shell-Patch als auch die weitere Versorgung und einen Migrationsplan erläutern.
So wird aus einer Hoster-Antwort ein brauchbarer Nachweis
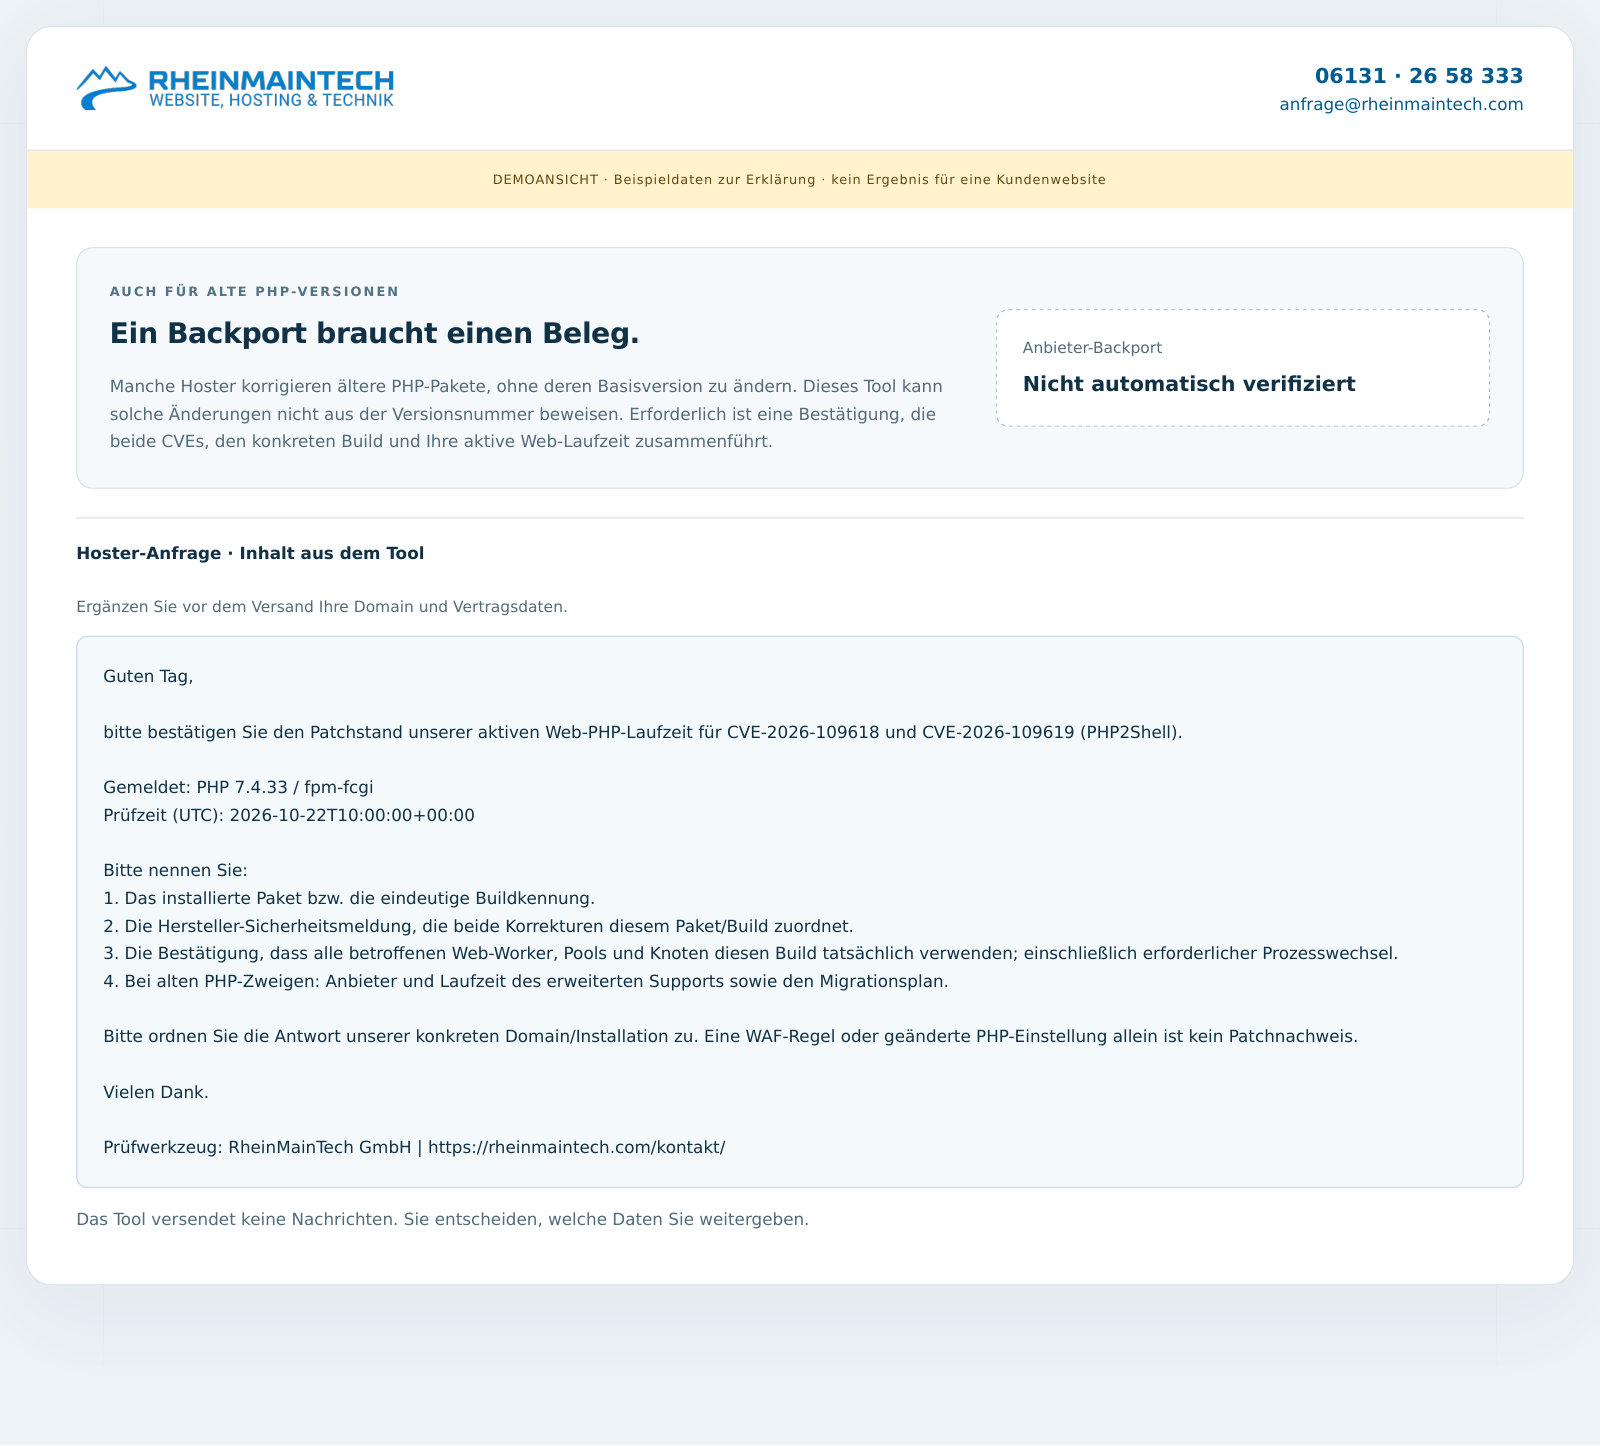
„Alles erledigt“ hilft in einem Supportticket nur begrenzt. Ein brauchbarer Nachweis verbindet die Sicherheitsmeldung mit dem tatsächlich laufenden System. Die Hoster-Anfrage im Tool ist deshalb bewusst genauer formuliert und lässt sich vor dem Versand an Ihre Situation anpassen.
- Paket oder Build benennen: Fragen Sie nach der eindeutigen Kennung des verwendeten PHP-Pakets oder selbst erstellten Builds. Eine allgemeine Produktbezeichnung des Hosting-Tarifs reicht dafür nicht.
- Beide CVEs zuordnen: Die Herstellerinformation muss die Korrekturen für CVE-2026-109618 und CVE-2026-109619 dem eingesetzten Paket oder Build zuordnen.
- Laufende Prozesse bestätigen: Lassen Sie erklären, dass erforderliche Prozesswechsel erfolgt sind und die betroffenen Web-Worker, Pools oder Knoten tatsächlich den korrigierten Stand verwenden.
- Ihre Anwendung einbeziehen: Die Bestätigung muss zu Ihrer konkreten Domain oder Installation passen. Eine Korrektur in einem anderen Tarif, Container oder PHP-Pool beantwortet Ihre Frage nicht.
Wichtig bei einem unveränderten Ergebnis: Ein korrekt eingespielter Backport kann dazu führen, dass der Check weiterhin einen Nachweis anfordert. Bewahren Sie dann den Anbieterbeleg zusammen mit dem Prüfbericht auf. Das Tool behauptet nicht, eine erhaltene E-Mail technisch unabhängig verifiziert zu haben.
Was die Ergebnisse bedeuten – an drei Beispielen
- Eine bekannte Fix-Version wird erkannt: Die laufende Version erfüllt die hinterlegte PHP2Shell-Korrekturgrenze. Sie können diesen Versionsstand dokumentieren. Prüfen Sie separat, ob weitere Laufzeiten existieren, ob wichtige Geschäftsfunktionen funktionieren und ob mögliche frühere Vorfälle untersucht werden müssen.
- Die Basisversion liegt unter der Grenze: Ohne Backport wäre der entsprechende Upstream-Stand nicht korrigiert. Der nächste Schritt ist eine gezielte Nachfrage oder ein Update durch den zuständigen Betrieb. Der Ergebnistext ist keine Aussage, dass bereits ein Angreifer im System war.
- Ein alter oder unbekannter Zweig erscheint: Bei alten Zweigen fordert das Tool einen Anbieterbeleg und eine Perspektive für die Migration. Bei unbekannten Zweigen oder Vorabversionen fehlt ein passender Regelwert; daraus wird keine automatische Freigabe abgeleitet.
Für Verantwortliche ohne täglichen Serverzugang: Halten Sie pro Anwendung den Prüfbericht, den zuständigen Ansprechpartner, den erhaltenen Nachweis und die nächste Maßnahme zusammen. So wird aus einer einmaligen technischen Abfrage ein nachvollziehbarer Vorgang.
Was ein lokaler Check nicht beweisen kann
Ein einzelner Webaufruf sieht die Laufzeit, die ihn verarbeitet. Hinter einer Domain können jedoch mehrere Knoten oder unterschiedliche PHP-Pools arbeiten. Ein Aufruf im WordPress-Backend kann außerdem eine andere Zuständigkeit haben als ein Cronjob oder ein Kommandozeilenprozess. Diese Grenzen gehören in die Interpretation des Ergebnisses.
Der RheinMainTech PHP2Shell Check durchsucht keine Website-Dateien nach Schadcode und prüft keine Zugangsdaten oder Datenbanken. Er erkennt keine vergangenen Einbrüche. Ein korrigierter Versionsstand beantwortet deshalb nicht die Frage, ob ein System vor dem Update kompromittiert wurde. Dafür müssen geeignete Protokolle, Dateien und weitere Spuren durch die zuständige technische Betreuung untersucht werden.
Der Check ist ein Diagnosehelfer, keine Schutzschicht: Er verhindert keine Ausnutzung von PHP2Shell. Auch eine WAF, geänderte Upload-Einstellungen oder eine erfolgreich geladene Seite werden nicht als Patchnachweis gewertet. Bei ungeklärtem Schutzstand müssen Korrektur, Übergangsmaßnahmen und Erreichbarkeit mit dem verantwortlichen Betrieb abgestimmt werden.
Datensparsam prüfen und Ergebnisse selbst kontrollieren
Die Bewertung erfolgt lokal auf Ihrer Installation. Das Tool sendet weder die PHP-Version noch den Bericht automatisch an RheinMainTech oder einen anderen Analysedienst. Es lädt keine externen UI-Bibliotheken und verwendet keine Werbetracker. Kontakt- und Quellenlinks werden erst aufgerufen, wenn Sie sie bewusst anklicken.
Der herunterladbare Bericht enthält unter anderem PHP-Version, Anbindung, grobe Betriebssystemfamilie, Prüfzeit und Regelstand. Zugangsschlüssel, Datenbankdaten, Serverpfade, IP-Adressen und die Domain werden nicht aufgenommen. Wenn Sie den Bericht weitergeben, entscheiden Sie selbst über den Empfänger und ergänzen den geschäftlichen Kontext bei Bedarf.
Regeln bleiben nachvollziehbar: Die Tool-Version bringt ihre Prüfkriterien mit und zeigt deren Stand an. Nach 90 Tagen erscheint ein Hinweis zur Aktualisierung. Neue PHP-Zweige benötigen eine neue Regelversion. So entsteht keine vermeintlich aktuelle Bewertung durch eine stillschweigend angenommene Versionsgrenze.
Von der Prüfung zur verlässlichen Betreuung
Ein Werkzeug beantwortet eine klar eingegrenzte Frage. Im Betrieb müssen anschließend Zuständigkeiten, Updates und Anwendungstests zusammenpassen. Gerade bei WordPress betrifft das oft mehrere Beteiligte: Hosting, Website-Betreuung und die Fachbereiche, die Formulare, Bestellungen oder Schnittstellen täglich benötigen.
RheinMainTech unterstützt Sie dabei, das Prüfergebnis einzuordnen und die nächsten Schritte zu organisieren. Unsere WordPress-Dienstleistungen verbinden die Arbeit an der Website mit ihrer laufenden technischen Betreuung. Für Wartung, einen Hosting-Wechsel oder die Bewertung einer bestehenden Umgebung können Sie uns Ihren aktuellen Stand schildern.
Sie möchten den Patchstand oder Ihr Hosting besprechen? Kontaktieren Sie die RheinMainTech GmbH in Mainz über unser Kontaktformular, unter 06131 – 26 58 333 oder per anfrage@rheinmaintech.com. Wir klären mit Ihnen, ob eine gezielte Prüfung, WordPress-Wartung, Unterstützung beim Hosting oder individuelle Beratung der passende nächste Schritt ist.
PHP2Shell Check herunterladen
Wählen Sie die passende Variante: das WordPress-Plugin für die Administrationsoberfläche Ihrer Website oder das eigenständige PHP-Script für andere Anwendungen. Beide enthalten dieselbe Prüf-Engine. Lesen Sie vor dem Einsatz die beiliegende Installationsanleitung und beachten Sie den ausgewiesenen Regelstand.
WordPress: rheinmaintech-php2shell-check.zip
Standalone: rheinmaintech-php2shell-standalone.zip
Redaktioneller Veröffentlichungsschritt: Hier die tatsächlichen Download-URLs der beiden hochgeladenen ZIP-Dateien einsetzen und diese Box vor Veröffentlichung entfernen. Der Beitrag enthält keine erfundenen internen Downloadlinks. Bis zur Bereitstellung erhalten Interessierte das Werkzeug über RheinMainTech.